728x90
반응형

전체 글 333

보이지 않는 유니코드가 피싱 필터를 흔든다: 메일 보안 점검법

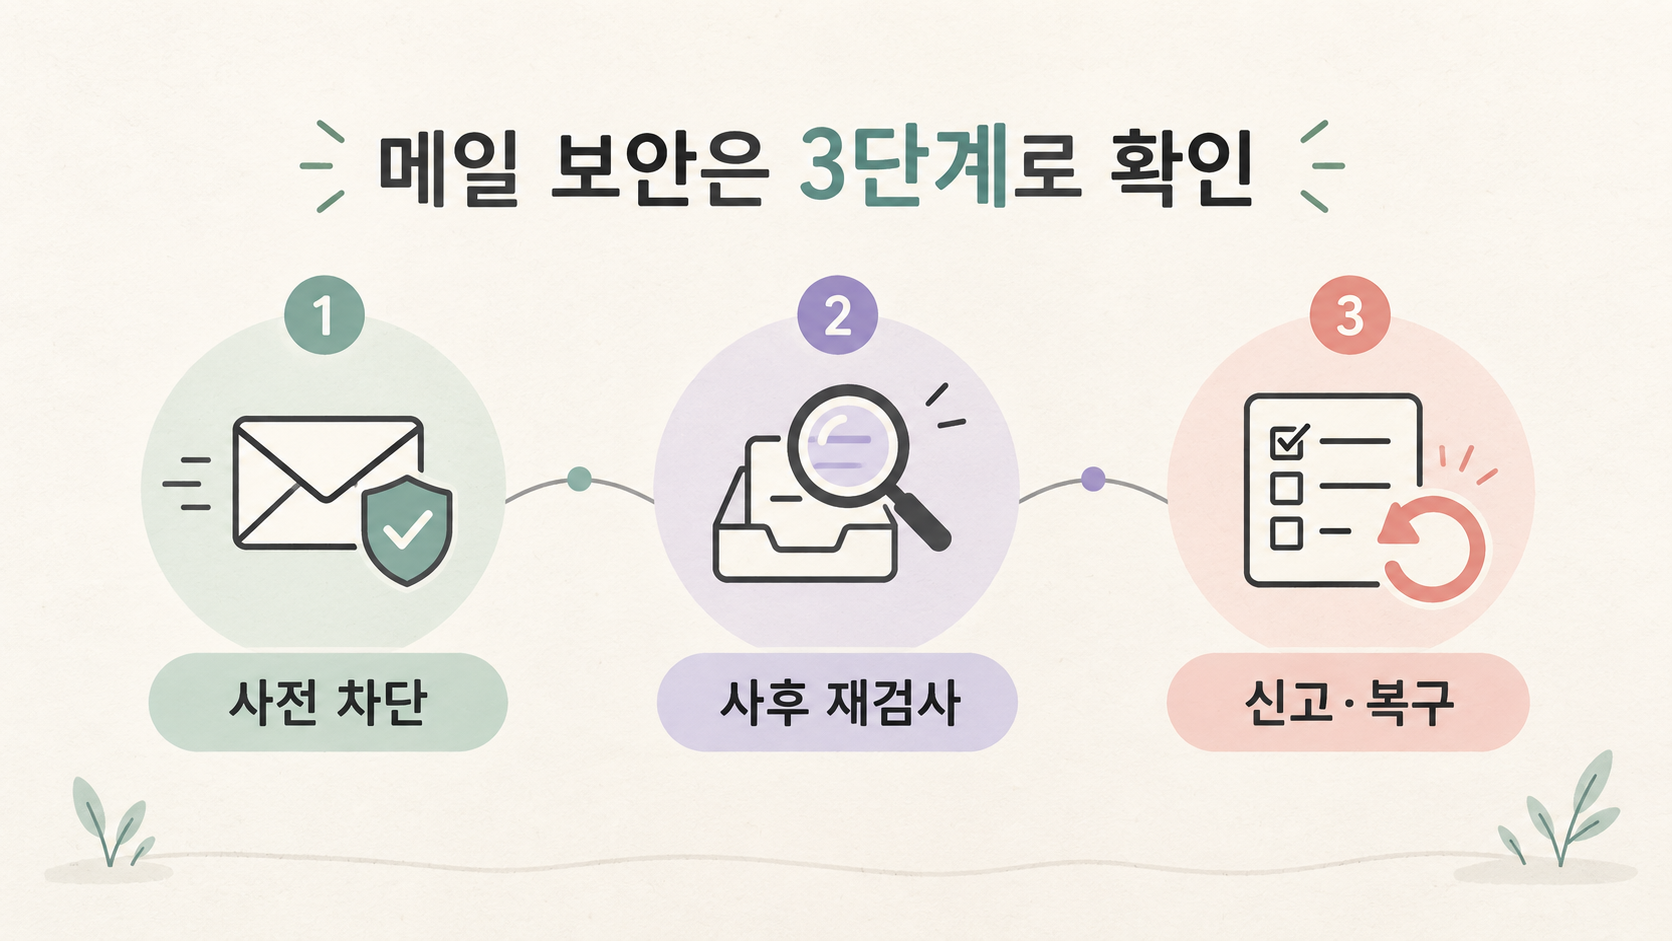
Microsoft는 2026년 9월 3일 AI 프롬프트 인젝션 연구에서 알려진 ‘ASCII 스머글링’ 기법이 전통적인 피싱 필터 회피에 재사용된 사례를 공개했습니다. 이번 캠페인은 AI에게 숨은 지시를 전달한 것이 아니라, 사람이 보기에는 정상인 금융 관련 단어를 유니코드 보이지 않는 문자로 쪼개 탐지 시스템의 문자열·토큰 분석을 흔들었습니다.메일을 읽는 사용자와 메일 보안 파이프라인이 서로 다른 텍스트를 보고 있을 수 있다는 점이 핵심입니다.3줄 핵심 요약공격자는 사람이 읽지 못하는 유니코드 태그 문자를 금융 관련 단어 사이에 끼워 탐지를 피했습니다.Microsoft는 특정 캠페인에서 하루 230만 건이 넘는 메시지와 148개 금융 테마 발신 도메인을 관찰했습니다.방어의 첫 단계는 매칭 전에 보이지 않..

AI 코딩 비용을 줄이려다 더 비싸지는 이유: 토큰보다 작업 전체를 보라

GitHub는 2026년 9월 2일 GitHub Copilot의 비용 효율을 높인 실험을 공개했습니다. 결론은 단순합니다.한 번의 도구 호출에서 토큰이 적게 보이는지보다 사용자의 요청부터 최종 결과까지 작업이 몇 번 반복되고 얼마나 오래 걸리는지를 봐야 합니다. 짧은 출력이 모델의 재탐색을 부르면 전체 비용은 오히려 늘어날 수 있기 때문입니다.3줄 핵심 요약도구 응답을 짧게 만드는 것만으로는 비용이 줄지 않고, 빠진 정보 때문에 재실행하면 오히려 커질 수 있습니다.GitHub는 반복 출력·불필요한 줄 번호·완료 결과를 다시 가져오는 호출을 줄이는 방식으로 Copilot을 개선했습니다.프롬프트를 줄일 때는 토큰 절약보다 기존 동작을 지키는 회귀 테스트가 먼저입니다.짧은 출력이 항상 싼 것은 아니다GitHu..

Cloudflare가 RAM 100TB를 줄인 방법: 해시 개수보다 중요한 운영 설계

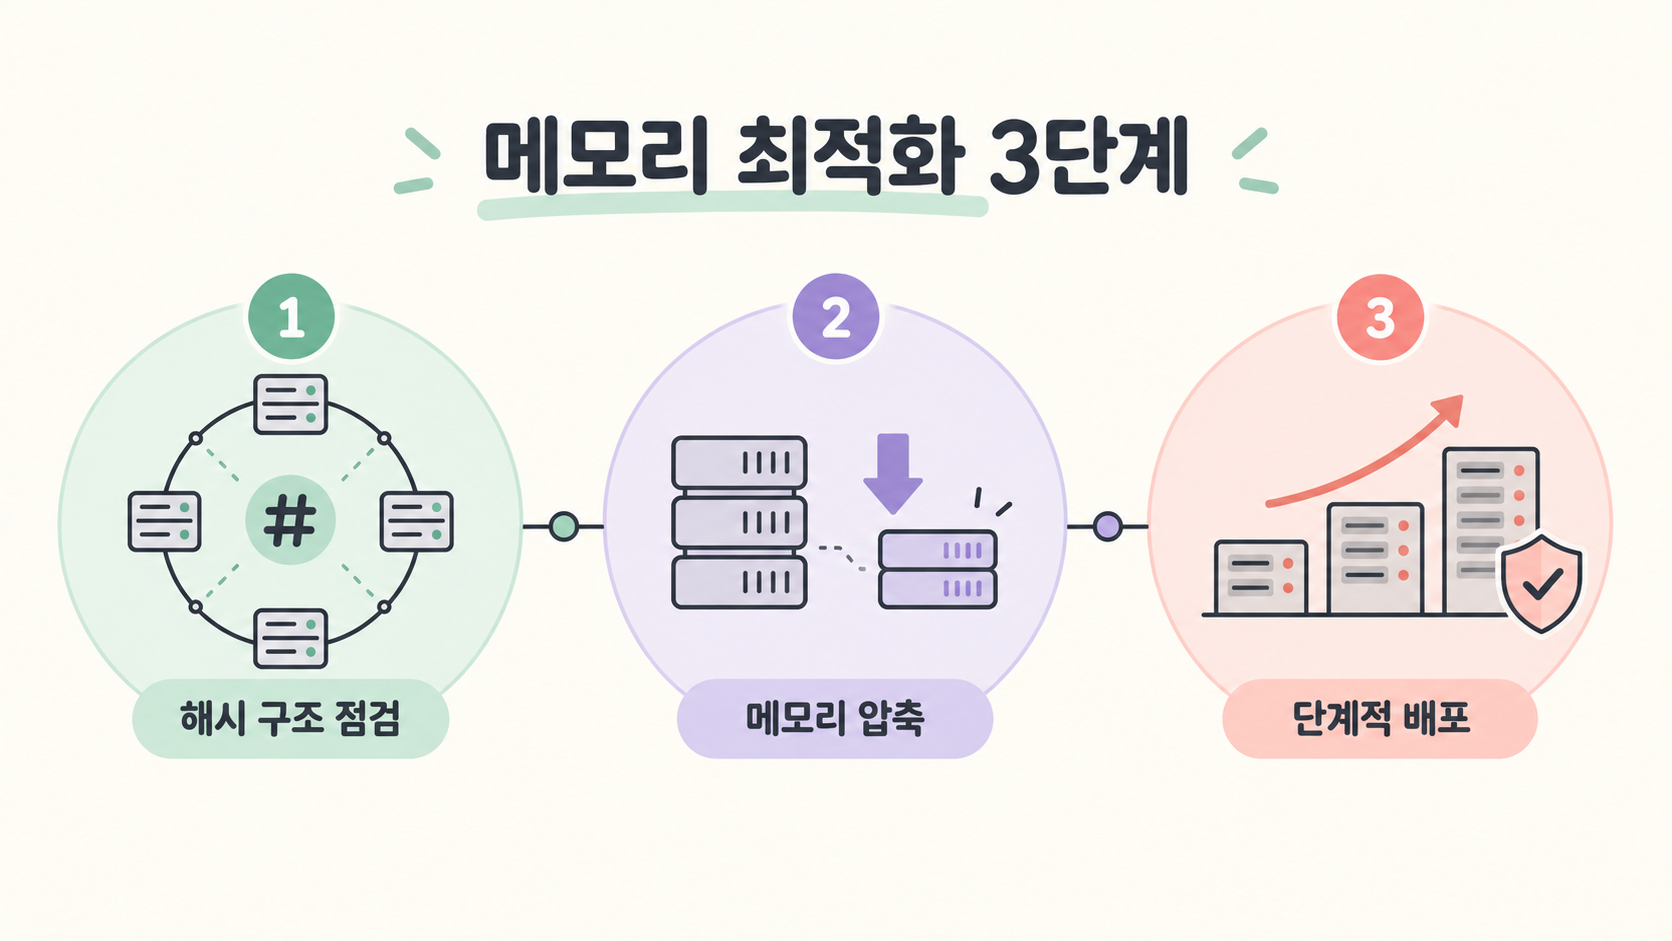
Cloudflare는 2026년 9월 18일 Pingora Backend Router의 메모리 사용량을 줄인 과정을 공개했습니다. 핵심은 무작정 장비를 늘리거나 코드를 전면 재작성한 것이 아니라, 일관성 해시가 서버 부하를 나누는 방식을 수학적으로 다시 계산하고 자료구조와 배포 순서를 함께 바꾼 것입니다.이 사례는 대규모 시스템에서 작은 메모리 최적화가 어떻게 운영 비용과 안정성으로 이어지는지 보여줍니다.3줄 핵심 요약Cloudflare는 Pingora 기반 서비스의 일관성 해시 구조를 수학과 Rust 최적화로 다시 설계했습니다.해시 저장 형식을 압축하고 노드당 해시 수를 90% 줄여 전 세계 메모리 100TB를 회수했다고 설명했습니다.캐시 경로 변경은 지역별 단계 배포와 즉시 롤백 구조로 진행해 원본 ..

GitHub Copilot 런타임이 Rust로 바뀐 이유와 개발자가 볼 숫자 4가지

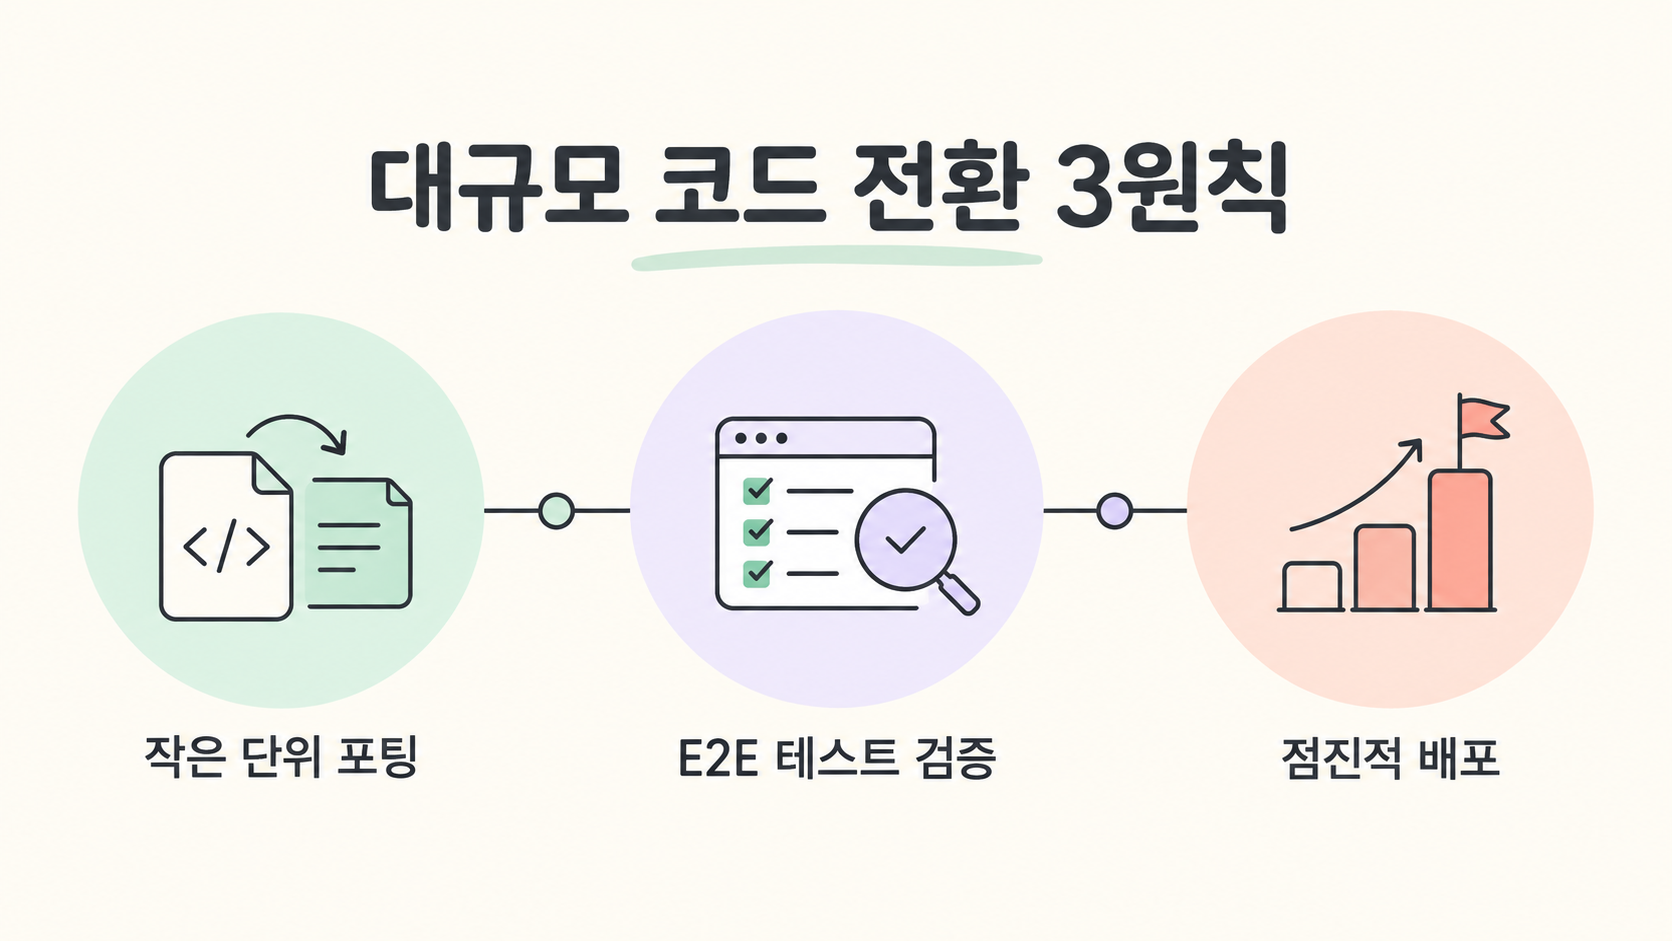
GitHub는 2026년 9월 16일 GitHub Copilot CLI·앱·SDK가 공유하는 에이전트 런타임을 Rust로 포팅한 과정을 공개했습니다. 단순히 언어를 바꾼 사례가 아니라, 여러 제품이 함께 쓰는 실행 엔진의 시작 시간·메모리·프로세스 경계를 줄이기 위해 어떤 운영 전략을 택했는지 보여주는 사례입니다.개발자가 이 소식에서 가져갈 핵심은 ‘Rust가 무조건 정답’이라는 결론보다, 큰 재작성 프로젝트를 어떻게 쪼개고 검증할지에 있습니다.3줄 핵심 요약GitHub는 Copilot 에이전트 런타임을 TypeScript·Node.js에서 80만 줄이 넘는 Rust 코드로 옮겼다고 공개했습니다.128개 풀 리퀘스트를 작은 단위로 병합하며 운영 중인 서비스에 점진적으로 배포했습니다.속도와 메모리 개선 수..

AI 코딩 논쟁, 결론보다 중요한 실전 점검 5가지

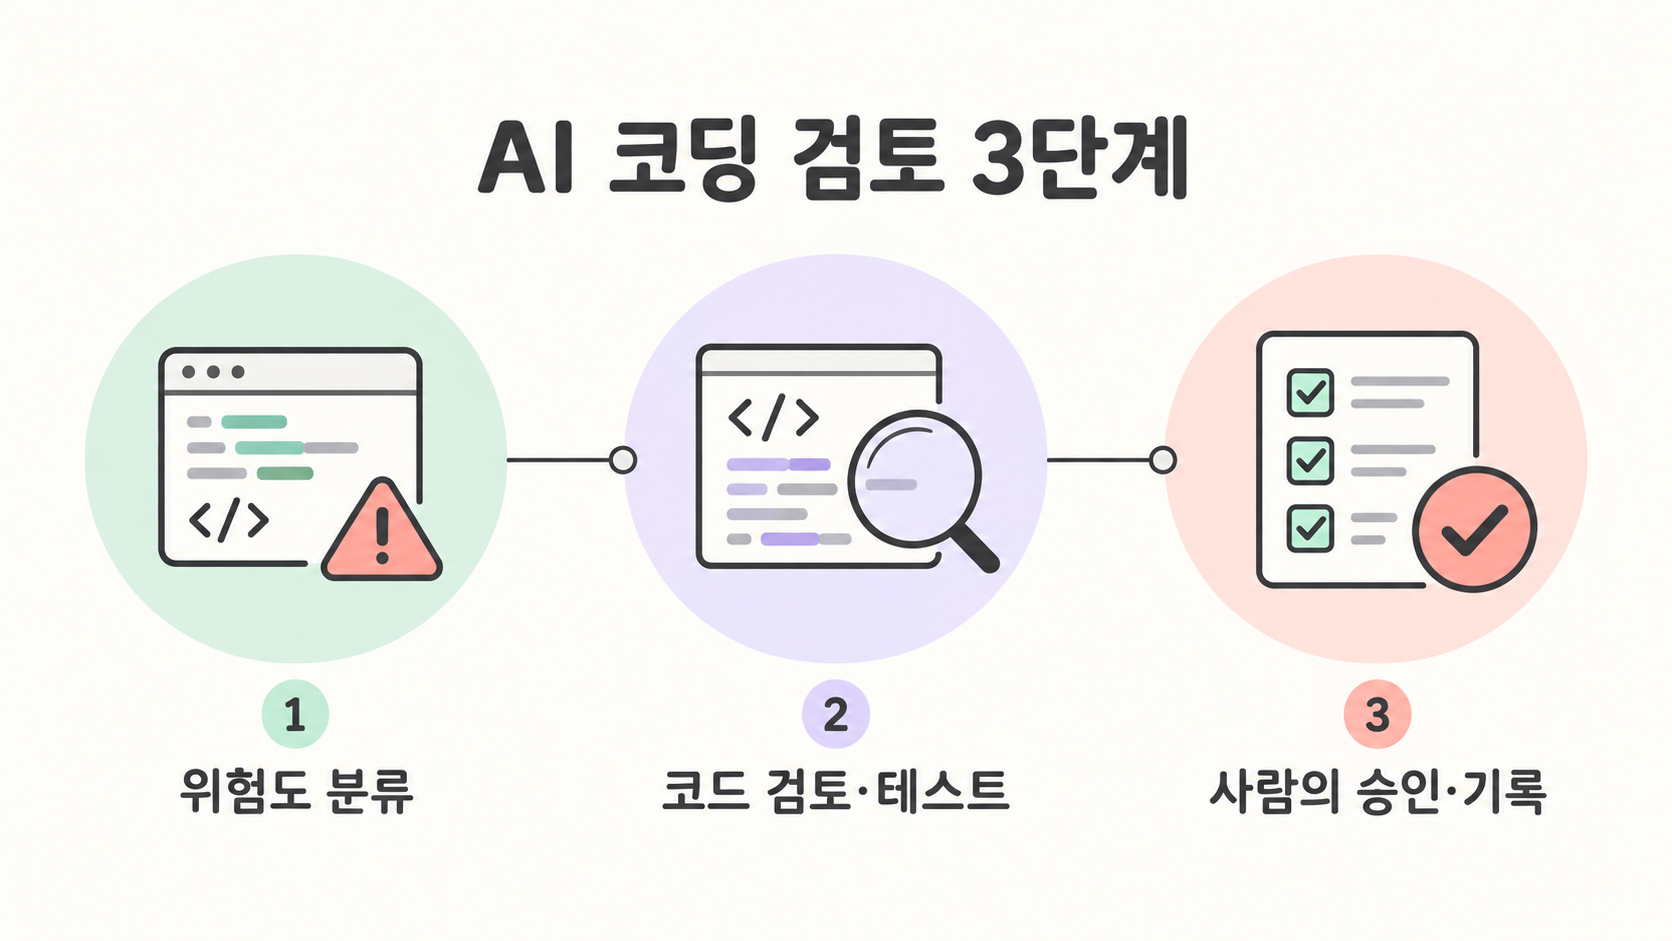
AI 개발 도구를 둘러싼 ‘RAG는 끝났다’, ‘Skills가 MCP를 대체했다’ 같은 단정적인 문장이 빠르게 퍼지고 있습니다. GitHub Blog는 2026년 9월 18일 글에서 이런 주장을 실제 개발 업무의 조건으로 다시 나눠 보자고 제안했습니다.핵심은 유행하는 결론을 고르는 것이 아니라, 코드 위험도와 필요한 맥락에 맞춰 사람의 판단을 남기는 것입니다.3줄 핵심 요약AI가 만든 코드는 위험도에 따라 검토 깊이를 달리해야 합니다.RAG·MCP·Skills는 경쟁 관계가 아니라 서로 다른 역할을 나눠 가질 수 있습니다.도구 선택보다 직접 시험하고 결과를 기록하는 개발 습관이 중요합니다.AI가 만든 코드, 전부 같은 강도로 볼 필요는 없다GitHub는 생성된 코드의 책임이 여전히 개발자에게 있다고 설명..

메일 보안, 탐지율만 보면 안 된다: 최신 벤치마크에서 확인할 5가지

메일 보안 제품을 고를 때 ‘몇 건을 차단했는가’만 보면 실제 위험을 놓칠 수 있습니다. 공격을 많이 받은 환경은 차단 건수도 커지고, 반대로 위협이 적은 환경은 숫자가 작아 보이기 때문입니다.Microsoft는 2026년 5월부터 7월까지의 이메일 보안 데이터를 바탕으로 보호 사용자 1,000명당 놓친 고위험 위협을 비교한 결과를 공개했습니다. 이 수치를 어떻게 읽고 우리 조직의 메일 보안을 무엇부터 점검해야 하는지 정리해 보겠습니다.3줄 핵심 요약Microsoft의 2026년 5~7월 이메일 보안 벤치마크는 차단한 양보다 놓친 고위험 위협을 비교했습니다.Microsoft Defender는 평가된 보안 게이트웨이 가운데 보호 사용자 1,000명당 놓친 고위험 위협이 221건으로 집계됐습니다.이 수치는 ..

AI 시대 보안 점검, 제품보다 먼저 확인할 5가지 기본기

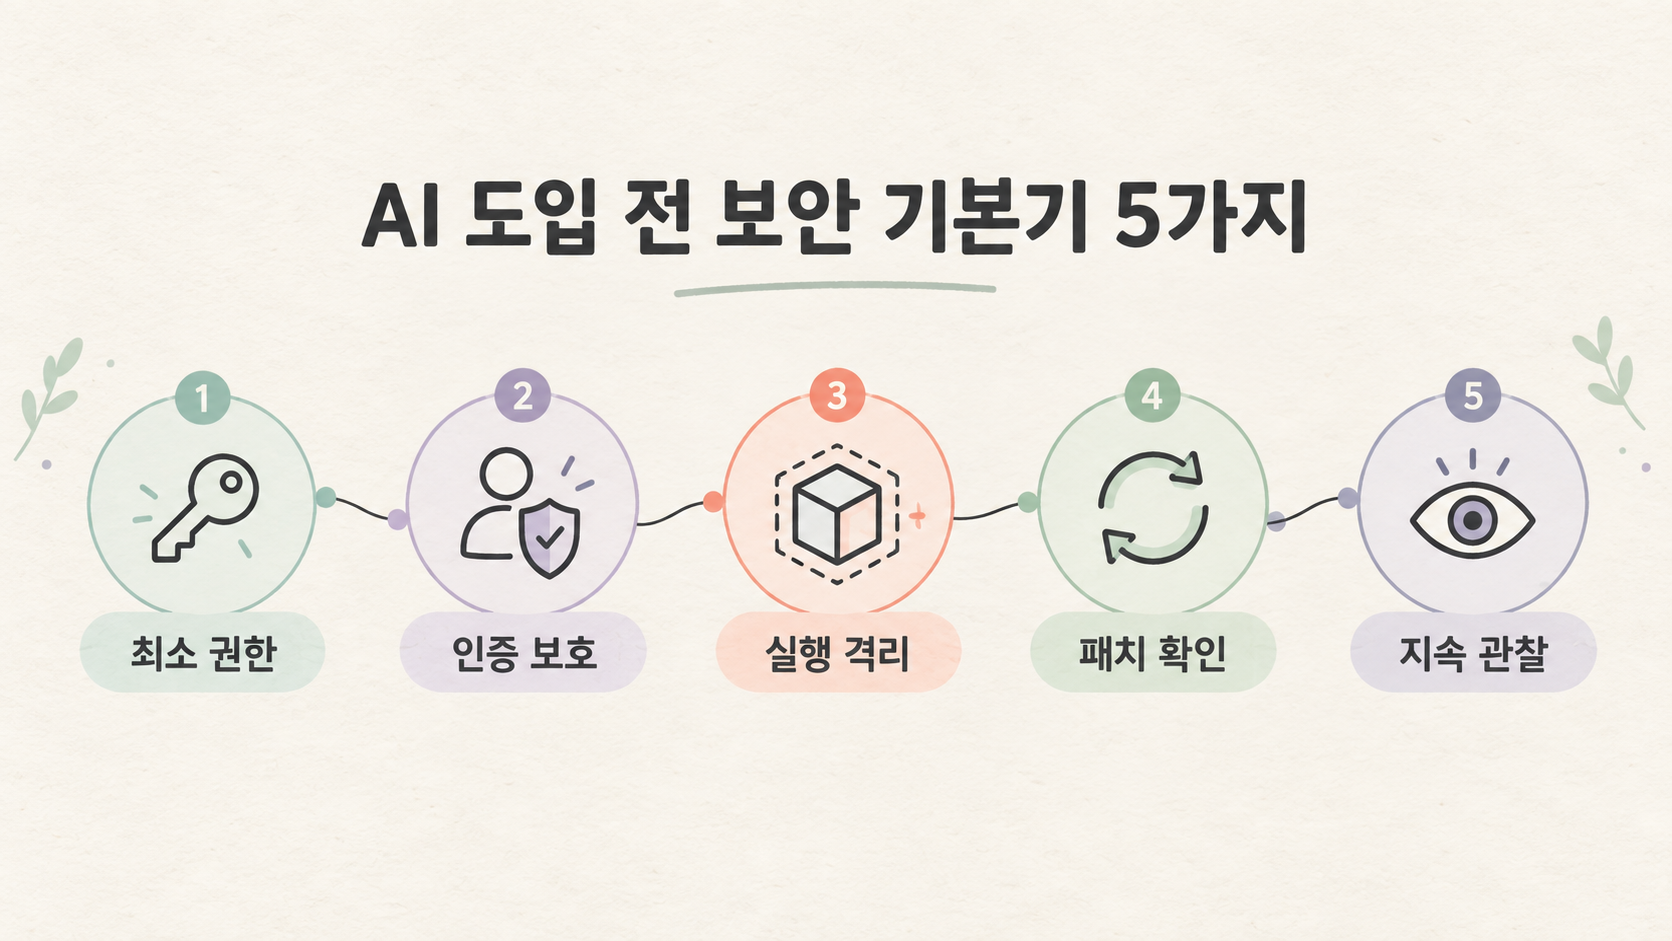
AI를 도입하면 새로운 보안 제품만 추가하면 문제가 해결될 것처럼 보이지만, 공격자가 먼저 파고드는 곳은 여전히 과도한 권한과 노출된 인증 흐름, 오래된 시스템입니다. Microsoft는 2026년 9월 17일 글에서 AI 에이전트와 기존 공격 사례를 함께 살펴보며, 기본 보안 통제가 여러 공격면의 연결을 끊는 역할을 한다고 설명했습니다.이 글을 바탕으로 기업과 작은 팀이 먼저 확인할 항목을 정리해 보겠습니다.3줄 핵심 요약Microsoft는 AI 도입으로 기존의 권한·인증·패치 문제들이 더 빠르게 연결될 수 있다고 설명했습니다.AI 에이전트의 실행 범위, 피싱을 통한 계정 탈취, 원격지원 악용 사례는 서로 달라 보여도 공통된 기본 보안 약점을 이용합니다.조직은 최소 권한·다중 인증·실행 환경 격리·지속..

AWS 앱 여러 개를 한 번에 운영한다? Elastic Beanstalk 새 클러스터 모드 핵심

애플리케이션이 하나일 때는 배포 서비스의 편리함이 중요하지만, 서비스가 여러 개로 늘어나면 환경별 설정과 운영 방식이 달라지는 문제가 커집니다. AWS는 2026년 9월 17일 Elastic Beanstalk의 새 Cluster Mode를 발표하며 여러 앱을 공유 인프라 위에서 관리하는 방식을 제시했습니다.이 기능이 어떤 팀에 맞는지와 비용·운영 측면에서 먼저 확인할 부분을 정리했습니다.3줄 핵심 요약AWS Elastic Beanstalk가 여러 애플리케이션을 하나의 관리 경험으로 운영하는 Cluster Mode를 공개했습니다.소스 코드·Dockerfile·컨테이너 이미지를 받아 배포·확장·패치·모니터링을 관리하고, 기반 인프라는 Amazon EKS를 사용합니다.다만 EKS 제어 플레인과 컴퓨팅 프리미엄..

쇼핑몰이 멀쩡해 보여도 위험할 수 있다: 악성 자바스크립트 점검법

웹사이트가 정상적으로 열리고 결제까지 완료된다고 해서 모든 코드가 안전한 것은 아닙니다. 2026년 9월 16일 Cloudflare는 실제 온라인 상점에서 탐지한 네 가지 악성 자바스크립트 캠페인을 공개했습니다.이 사례들은 화면을 망가뜨리는 대신 광고 수익과 분석 데이터를 가로채거나 원격 코드를 불러오는 방식으로 움직였습니다. 이번 사례를 일반적인 쇼핑몰 운영자와 방문자가 어떤 관점에서 봐야 하는지 정리해 보겠습니다.3줄 핵심 요약Cloudflare가 온라인 쇼핑몰에서 보이지 않게 실행된 악성 자바스크립트 8개를 분석했습니다.공격 코드는 클릭을 가로채거나 광고·분석 도구를 바꾸고, 조건이 맞을 때만 움직여 일회성 점검을 피했습니다.운영자는 외부 스크립트 목록과 변경 기록을 계속 관찰하고, 방문자는 낯선 ..

AWS 가입부터 비용 관리까지 쉬워진다? 새 시작 화면에서 꼭 확인할 5가지

클라우드에 처음 서비스를 올릴 때 가장 어려운 일은 코드를 작성하는 것보다 계정, 권한, 비용 설정을 준비하는 과정일 때가 많습니다. AWS는 2026년 9월 16일 발표에서 신규 사용자가 기본 설정을 직접 조립하지 않아도 첫 프로젝트를 시작할 수 있는 간소화된 경험을 소개했습니다.이 변화가 AWS를 처음 쓰는 개인 개발자와 작은 팀에 어떤 의미가 있는지, 가입 전에 무엇을 확인해야 하는지 정리해 보겠습니다.3줄 핵심 요약AWS가 처음 시작하는 사용자를 위해 프로젝트 생성과 기본 설정을 단순화한 경험을 공개했습니다.Google·GitHub·Apple·Amazon 계정으로 가입하고, 신규 고객은 최대 200달러 상당의 무료 크레딧 대상이 될 수 있습니다.편리해진 만큼 무료 크레딧, 지출 한도, 자동 권한 ..

728x90
반응형