메일 보안 제품을 고를 때 ‘몇 건을 차단했는가’만 보면 실제 위험을 놓칠 수 있습니다. 공격을 많이 받은 환경은 차단 건수도 커지고, 반대로 위협이 적은 환경은 숫자가 작아 보이기 때문입니다.
Microsoft는 2026년 5월부터 7월까지의 이메일 보안 데이터를 바탕으로 보호 사용자 1,000명당 놓친 고위험 위협을 비교한 결과를 공개했습니다. 이 수치를 어떻게 읽고 우리 조직의 메일 보안을 무엇부터 점검해야 하는지 정리해 보겠습니다.
3줄 핵심 요약
- Microsoft의 2026년 5~7월 이메일 보안 벤치마크는 차단한 양보다 놓친 고위험 위협을 비교했습니다.
- Microsoft Defender는 평가된 보안 게이트웨이 가운데 보호 사용자 1,000명당 놓친 고위험 위협이 221건으로 집계됐습니다.
- 이 수치는 특정 벤더의 자체 측정 결과이므로, 조직은 사전 차단·사후 재검사·사용자 신고·복구 시간을 함께 비교해야 합니다.
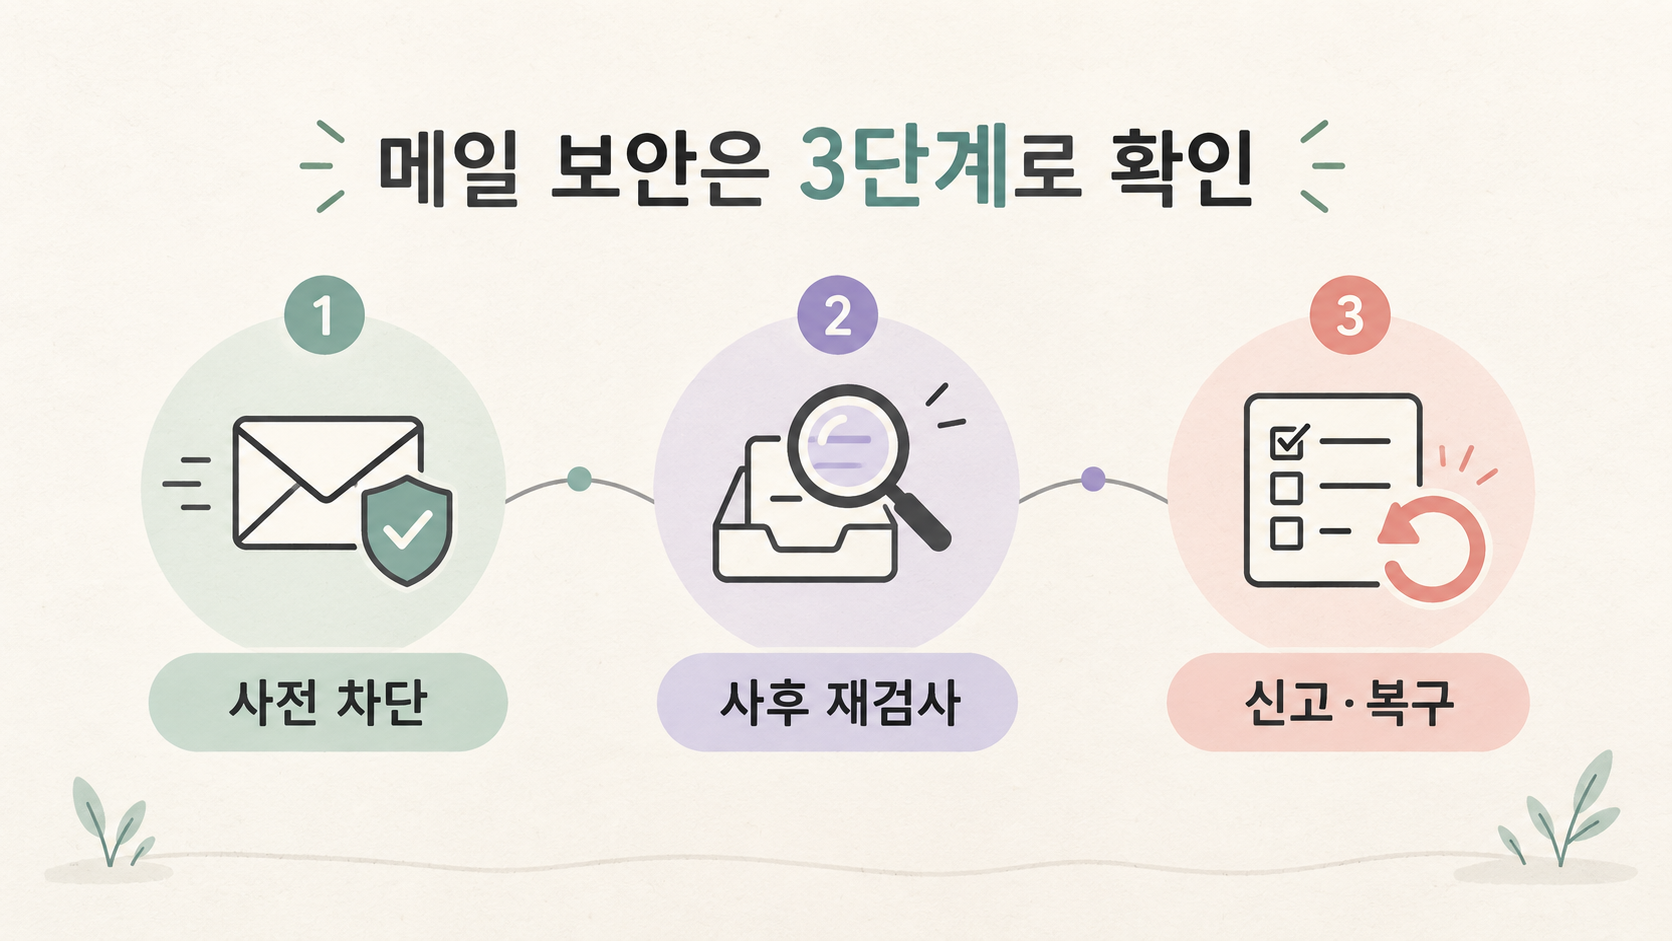
이번 벤치마크가 다르게 본 것
Microsoft는 전체 차단 메일 수가 아니라 각 보안 게이트웨이가 놓친 고위험 위협을 보호 사용자 1,000명 기준으로 정규화했습니다. 글에 따르면 Microsoft Defender는 평가된 SEG 제품 가운데 221건을 놓쳤고, 다음으로 가까운 제품보다 약 55.
4% 적었다고 설명합니다. 이는 동일 기준으로 비교하려는 시도이지만, Microsoft Defender가 수집한 데이터와 측정 방식에 기반한 결과이므로 모든 조직의 실제 성능 순위를 뜻하지는 않습니다.
메일이 받은편지함에 도착한 뒤에도 끝나지 않는다
메일 위협은 처음 도착하는 순간에만 판별되지 않습니다. 새로운 위협 인텔리전스나 캠페인 정보가 나중에 추가되면, 이미 받은편지함에 들어온 메시지를 다시 평가해 격리하거나 제거해야 할 수 있습니다.
Microsoft는 해당 기간 사후 전달 악성 메시지의 평균 92%를 탐지했다고 설명하며, 사전 필터링과 사후 재검사를 함께 운영하는 것이 중요하다고 강조합니다.
조직이 5분 안에 확인할 체크리스트
첫째, 제품 소개서의 차단 건수 대신 보호 사용자 수로 정규화한 놓친 위협 지표가 있는지 확인하세요. 둘째, 사후 전달 재검사와 자동 격리·삭제가 가능한지 점검하세요.
셋째, 사용자가 신고한 메일이 분석 결과와 정책 개선으로 연결되는 시간을 측정하세요. 넷째, 프로모션·대량 메일과 스팸·악성 메일을 같은 기준으로 평가하지 마세요.
다섯째, AI가 읽는 메일에 악성 지시가 섞일 수 있으므로 자동화 에이전트와 메일함의 연결 권한도 별도로 검토하세요.
숫자를 실제 선택으로 바꾸는 방법
보안 제품을 비교할 때는 벤더가 같은 조건에서 측정했는지, 고위험 위협의 정의가 무엇인지, 테스트 기간과 사용자 규모가 얼마인지부터 확인해야 합니다. 그 다음 실제 조직에서 발생한 피싱 신고 수, 사후 제거까지 걸린 시간, 사용자에게 전달된 오탐 비율, 사고 후 복구 절차를 함께 기록하세요.
벤치마크는 후보를 좁히는 자료이고, 최종 결정은 우리 조직의 메일 흐름과 운영 역량을 반영해야 합니다.
사용자와 업계에 미치는 영향
AI가 공개 정보를 모아 더 그럴듯한 피싱 메일을 만들 수 있게 되면서, 과거처럼 단일 필터의 차단율만으로는 위험을 설명하기 어려워지고 있습니다. 사전 차단, 사후 재검사, 사용자 신고, 계정·에이전트 보호를 하나의 대응 흐름으로 연결해야 공격자가 메일 한 통을 발판으로 더 큰 피해를 만드는 시간을 줄일 수 있습니다.
확인할 점
이번 수치는 Microsoft Defender가 공개한 자체 벤치마크 자료이며, 평가 대상·데이터 수집 방식·위협 정의에 따라 결과가 달라질 수 있습니다. 221건, 55.
4%, 92%를 모든 메일 보안 제품의 일반적인 성능으로 해석해서는 안 됩니다. 제품 도입 전에는 독립적인 평가 자료와 우리 조직의 실제 샘플·신고 기록을 함께 검토하세요.
출처
'수수께끼연구소' 카테고리의 다른 글
| GitHub Copilot 런타임이 Rust로 바뀐 이유와 개발자가 볼 숫자 4가지 (0) | 2026.09.20 |
|---|---|
| AI 코딩 논쟁, 결론보다 중요한 실전 점검 5가지 (0) | 2026.09.19 |
| AI 시대 보안 점검, 제품보다 먼저 확인할 5가지 기본기 (0) | 2026.09.18 |
| AWS 앱 여러 개를 한 번에 운영한다? Elastic Beanstalk 새 클러스터 모드 핵심 (0) | 2026.09.18 |
| 쇼핑몰이 멀쩡해 보여도 위험할 수 있다: 악성 자바스크립트 점검법 (0) | 2026.09.17 |