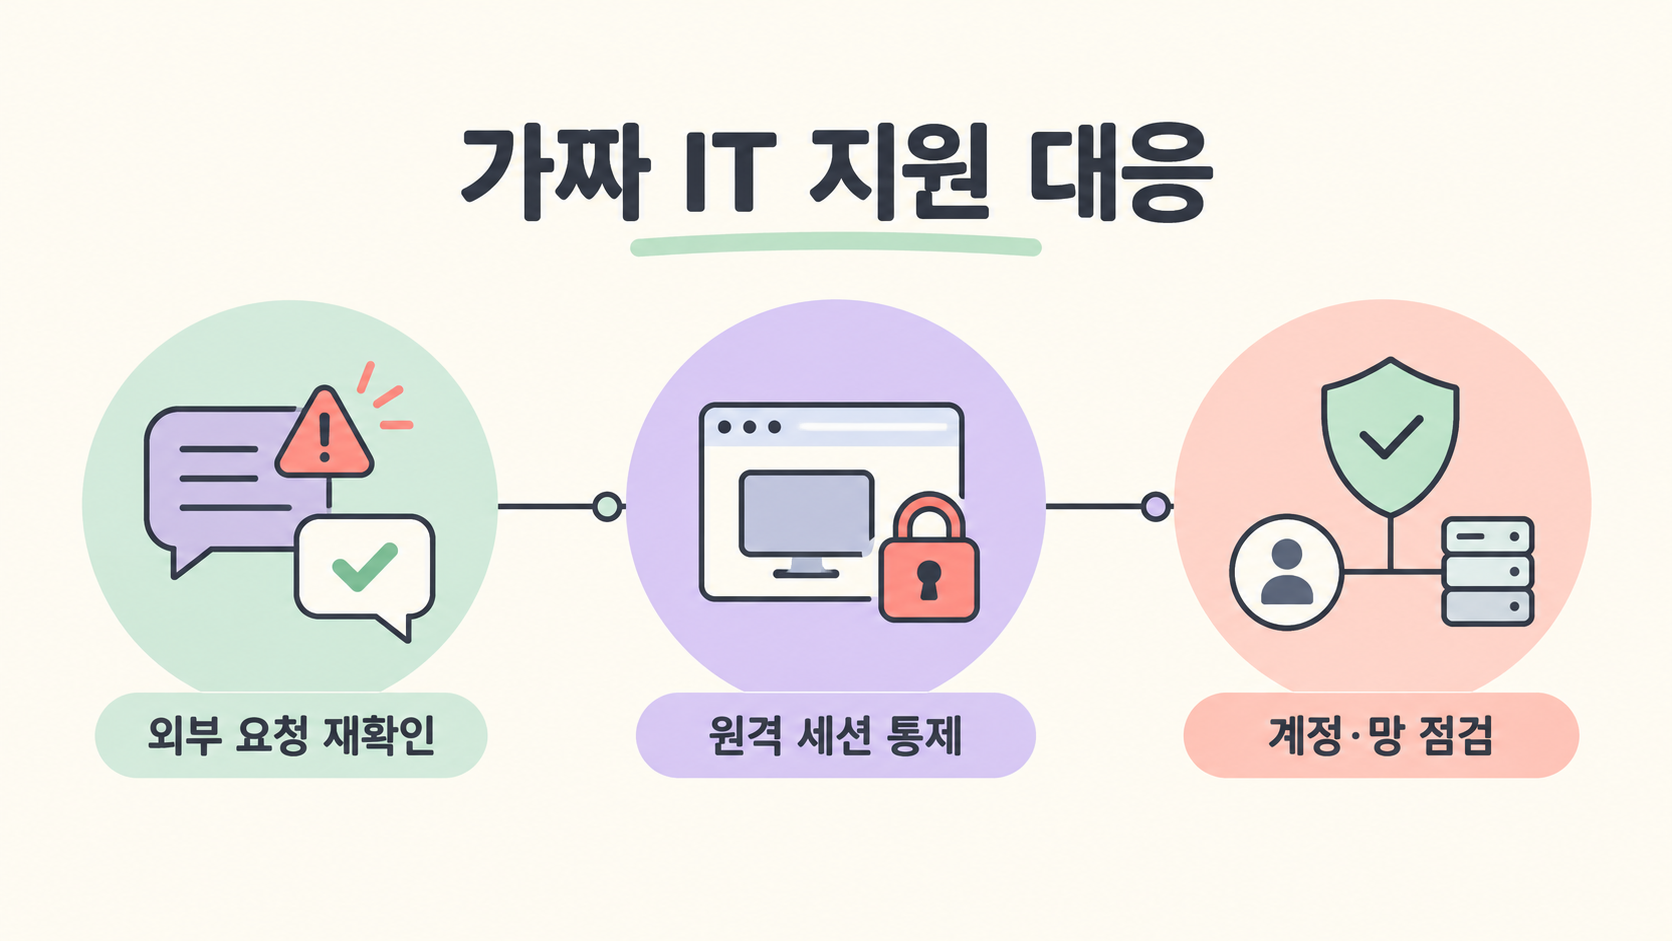
Microsoft Threat Intelligence는 2026년 9월 2일 Microsoft Teams의 외부 협업 기능을 악용해 IT 지원 담당자를 사칭한 인적 개입형 침해 캠페인을 공개했습니다. Teams 자체의 취약점을 뚫은 사례가 아니라, 사용자가 외부 경고를 무시하고 원격 지원을 허용하도록 설득한 뒤 정상 관리 도구를 악용한 공격입니다.
원격 접속 한 번이 어떻게 계정·단말·도메인 컨트롤러로 이어질 수 있는지와 조직이 먼저 바꿔야 할 통제를 정리합니다.
3줄 핵심 요약
- 공격자는 Microsoft Teams 외부 연락으로 IT 지원 담당자를 사칭하고 사용자가 직접 원격 제어를 허용하게 만들었습니다.
- 이후 PowerShell·MSI·휴대용 Node.js를 이용해 지속성을 만들고 화면 캡처와 Active Directory 정찰을 수행했습니다.
- 예방의 핵심은 외부 지원 요청의 별도 검증, 원격지원 도구 통제, MFA·관리 기기 정책, WinRM 제한입니다.
시작은 기술이 아니라 신뢰였다
공격자는 별도 테넌트에서 Teams 채팅이나 통화를 걸어 IT 또는 헬프데스크 직원을 사칭했습니다. ‘보안 업데이트’, ‘스팸 필터 업데이트’, ‘계정 확인’처럼 긴급한 이유를 내세워 화면 공유의 제어 요청을 승인하거나 Quick Assist 연결 코드를 읽어 달라고 했습니다.
외부 사용자 표시·차단 안내·피싱 경고가 있었지만, 공격의 전제는 사용자가 그 경고를 직접 무시하게 만드는 사회공학이었습니다.
원격 세션 뒤에 정상 도구가 악성 흐름으로 바뀐다
원격 제어를 얻은 뒤 공격자는 PowerShell로 클라우드 저장소의 MSI를 내려받아 조용히 설치했습니다. MSI는 사용자 프로필 아래에 암호화된 JavaScript 로더를 두고, 필요하면 공식 배포처의 휴대용 Node.
js 런타임을 받아 실행했습니다. 서명된 런타임과 PowerShell·WScript·msiexec 같은 정상 도구를 이용하면 기존의 ‘새 실행 파일’ 중심 통제를 피하기 쉬워집니다.
사용자가 보는 업데이트 창은 없지만, 실제로는 로그인 시 다시 실행되는 사용자 단위 지속성이 만들어질 수 있습니다.
목표는 한 대의 PC가 아니라 내부 지도였다
Microsoft가 분석한 임플란트는 HTTPS 폴링으로 작업을 받아 단말·보안 제품·가상화 환경을 확인하고 주기적으로 화면을 캡처했습니다. 이후 도메인 계정과 서버를 열거하고, 기본 관리 프로토콜인 WinRM을 통해 파일·데이터베이스·애플리케이션 서버와 도메인 컨트롤러·인증 기관으로 이동을 시도했습니다.
이런 순서는 정보 탈취나 랜섬웨어 같은 후속 행위를 준비하는 전형적인 ‘손으로 조작하는’ 침해 흐름에 가깝습니다.
조직이 바로 적용할 5가지 방어선
첫째, 외부 Teams 지원 요청은 알려진 사내 채널로 다시 확인하고 내부 헬프데스크 인증 문구를 운영합니다. 둘째, 원격지원·RMM 도구의 허용 목록과 실행 로그를 관리하고 사용자 승인만으로 세션이 열리지 않게 합니다.
셋째, MFA와 Microsoft Entra 조건부 액세스로 관리 기기·준수 기기에서만 민감 작업을 허용합니다. 넷째, PowerShell·WScript·msiexec·다운로드 실행을 제한하는 공격 표면 감소 규칙을 적용합니다.
다섯째, WinRM(5985)은 승인된 관리 워크스테이션으로 제한하고 사용자 프로세스에서 시작되는 연결을 경보로 올립니다.
침해가 의심될 때의 순서
Teams 외부 연락 직후 원격지원 세션, PowerShell의 MSI 생성, 사용자 폴더에서 실행된 node. exe, 화면 캡처, 비정상 WinRM이 연속으로 나타났다면 단말을 격리하고 세션·토큰·자격 증명을 회수해야 합니다.
도메인 가입 단말에서 사용된 계정과 관리자 계정을 우선 교체하고, 동일한 사용자 프로필 경로와 프로세스 체인을 다른 단말에서도 검색합니다. 원격지원 도구를 삭제하는 것만으로는 이미 노출된 자격 증명과 내부 이동을 되돌릴 수 없으므로 로그 보존과 범위 파악을 먼저 진행해야 합니다.
사용자와 업계에 미치는 영향
원격지원은 정상적인 IT 운영 절차이므로 무조건 차단하기보다 ‘누가, 어떤 채널로, 어떤 기기에서, 무엇을 실행했는가’를 검증하는 통제가 필요합니다. 사용자 교육·외부 협업 정책·엔드포인트 실행 제어·관리 프로토콜 제한을 묶어야 사회공학이 기술적 권한으로 확장되는 시간을 줄일 수 있습니다.
확인할 점
Microsoft가 관찰한 특정 캠페인의 공격 흐름을 요약한 내용이며, 모든 Teams 외부 연락이나 Node. js 실행이 악성이라는 뜻은 아닙니다.
경보 제목과 탐지 범위는 제품 버전·라이선스·환경에 따라 달라질 수 있습니다. 실제 대응은 조직의 사고 대응 계획과 포렌식 절차에 따라 수행하고, 공유 클라우드 저장소·정상 원격지원 도구를 단독 지표로 차단하지 않도록 맥락을 함께 확인해야 합니다.
출처
함께 읽을 글
- Python으로 서버리스 앱을 만든다면? Cloudflare Workers GA에서 달라진 5가지
- AI 코딩 논쟁, 결론보다 중요한 실전 점검 5가지
- Cloudflare가 RAM 100TB를 줄인 방법: 해시 개수보다 중요한 운영 설계
'수수께끼연구소' 카테고리의 다른 글
| TLS 연결이 한 번 더 왕복하는 이유: Cloudflare의 자동 키 교환 (0) | 2026.09.23 |
|---|---|
| MFA를 했는데도 뚫리는 이유: 디바이스 코드 피싱 점검법 (0) | 2026.09.23 |
| Python으로 서버리스 앱을 만든다면? Cloudflare Workers GA에서 달라진 5가지 (0) | 2026.09.22 |
| 보이지 않는 유니코드가 피싱 필터를 흔든다: 메일 보안 점검법 (0) | 2026.09.21 |
| AI 코딩 비용을 줄이려다 더 비싸지는 이유: 토큰보다 작업 전체를 보라 (0) | 2026.09.21 |