랜섬웨어 공격은 마지막에 등장한 파일 이름으로만 추적하면 공격자의 반복 패턴을 놓치기 쉽습니다. Microsoft Threat Intelligence는 2026년 9월 24일 Storm-2570이라는 랜섬웨어 제휴 조직이 Qilin, DragonForce, Anubis, BERT 등 서로 다른 랜섬웨어 생태계에서 유사한 도구와 침해 후 절차를 사용했다고 공개했습니다.
이 사례는 랜섬웨어 종류가 바뀌어도 공격 체인의 앞부분은 계속 관찰할 수 있다는 점을 보여줍니다.
3줄 핵심 요약
- Microsoft는 Storm-2570이 Qilin·DragonForce·Anubis·BERT 등 여러 랜섬웨어 생태계에서 비슷한 침해 후 행동을 반복했다고 분석했습니다.
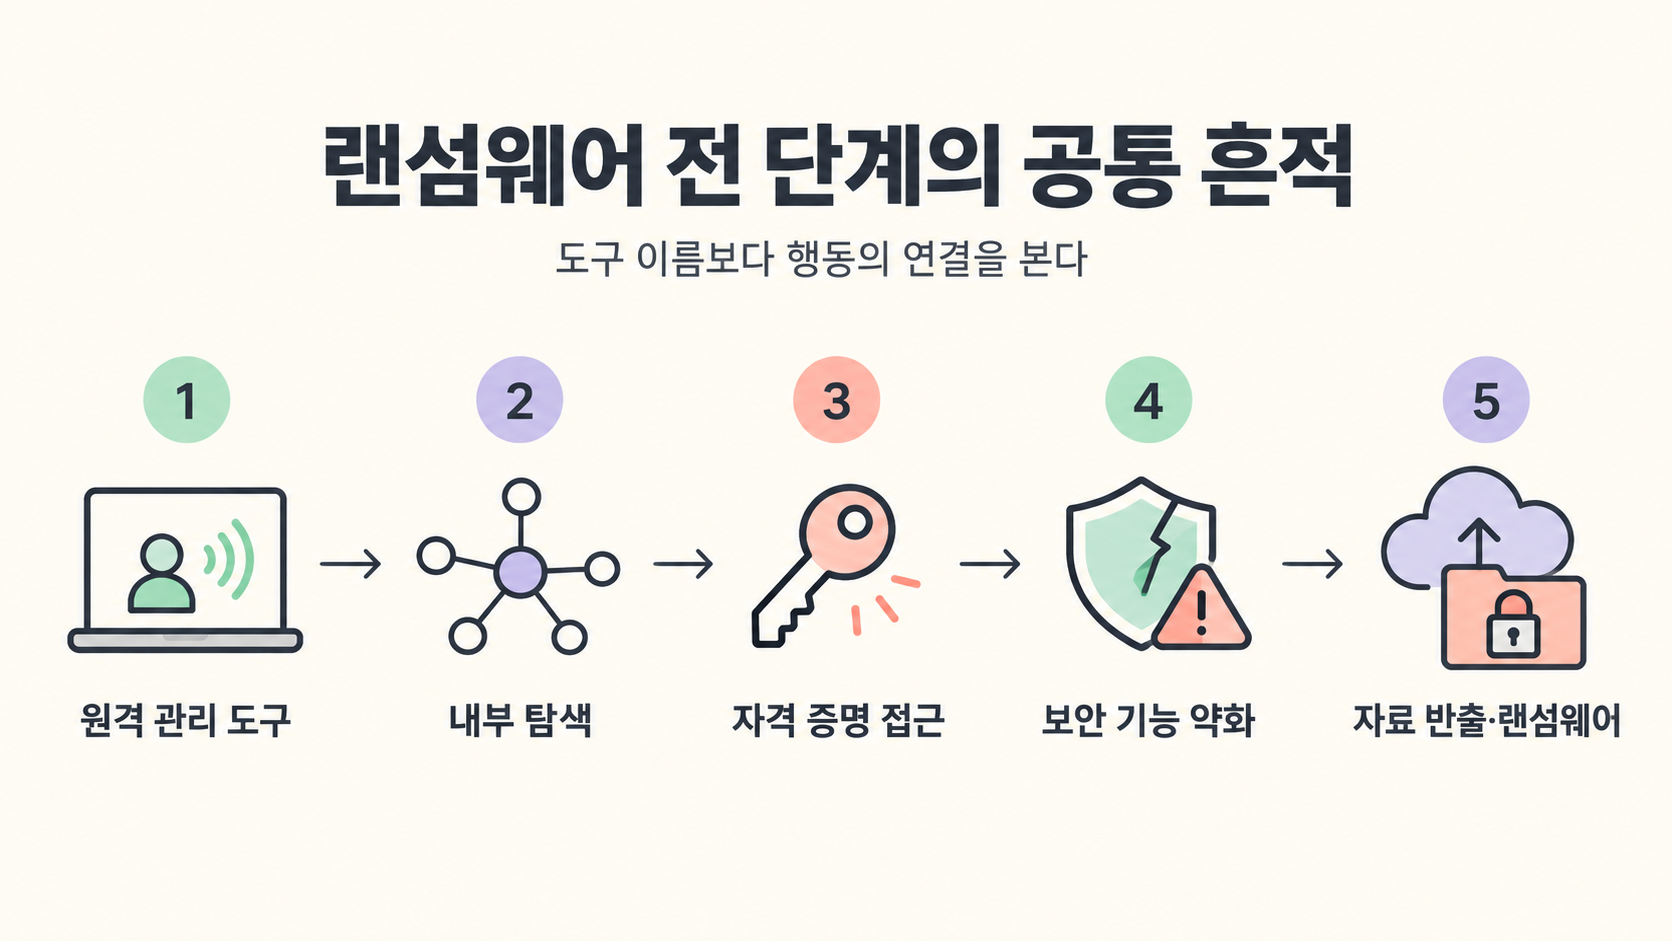
- 원격 관리 도구, 네트워크 탐색, 자격 증명 탈취, 보안 기능 약화, 클라우드 기반 자료 반출이 랜섬웨어 배포 전 단계에서 이어졌습니다.
- 최종 랜섬웨어 파일만 찾기보다 RMM 설치·PsExec 원격 실행·Defender 설정 변경·대량 외부 전송을 연결해 조기에 탐지하는 것이 핵심입니다.
Storm-2570은 특정 랜섬웨어 브랜드에 묶이지 않았다
Microsoft는 Storm-2570을 2025년 4월부터 추적해 왔으며, 미국·캐나다·영국·스페인·네덜란드·푸에르토리코의 여러 침해 조사에서 활동을 관찰했다고 설명했습니다. 의료·교육·정부·금융·에너지·제조 등 다양한 분야가 포함됐습니다.
특정 랜섬웨어 그룹의 전속 제휴라기보다 기회에 따라 여러 RaaS 생태계를 오가는 형태로 평가됩니다.
랜섬웨어 배포 전 반복된 도구와 행동
침해 후 단계에서 Atera, MeshAgent, ScreenConnect, Splashtop 같은 원격 관리 도구가 원격 제어와 지속성에 사용됐습니다. NetScan·Nmap으로 내부망을 찾고, PsExec·Impacket·NetExec·RDP 스크립트로 옆 시스템에 이동했습니다.
Rclone과 s5cmd는 파일을 외부 클라우드로 옮기는 데 활용됐습니다. 도구 자체는 정상 관리 소프트웨어일 수 있어 설치 위치, 실행 계정, 실행 시점과 앞뒤 행위를 함께 봐야 합니다.
보안 기능을 약화한 뒤 자격 증명과 자료를 노렸다
Microsoft가 관찰한 사례에서는 공격자가 MeshAgent를 피해 조직 이름처럼 보이도록 바꾸거나 터널링 도구를 서비스로 등록했습니다. 이후 Mimikatz·LaZagne·pypykatz와 ntdsutil을 이용해 자격 증명에 접근하고, Defender 실시간 보호나 제외 경로를 변경해 탐지를 약화했습니다.
마지막에는 PsExec와 RDP를 이용해 범위를 넓히고, S3 호환 저장소로 문서·이미지·데이터베이스 등 업무 자료를 반출했습니다.
탐지 기준을 ‘랜섬웨어 파일’보다 앞에 둬야 한다
암호화가 시작된 뒤 대응하면 복구와 조사 비용이 커집니다. 승인되지 않은 RMM 서비스의 신규 설치, 관리자 계정으로 발생한 원격 실행, 짧은 시간에 이어지는 네트워크 탐색과 Defender 설정 변경, 호스트에서 외부 클라우드로 향하는 대량 파일 전송을 하나의 연쇄 이벤트로 묶어야 합니다.
도구 이름이 정상이어도 예상된 관리 서버·업무 시간·승인 계정과 맞지 않으면 우선 조사 대상으로 분류할 수 있습니다.
Microsoft가 권고한 방어 우선순위
Microsoft는 테넌트 전체의 변조 방지 기능과 상시 보호를 켜고, 승인된 RMM에는 가능한 경우 다중 인증을 적용하라고 권고합니다. PsExec·WMI를 통한 원격 프로세스 생성, LSASS 자격 증명 탈취, 난독화 스크립트와 웹셸 생성을 막는 공격 표면 감소 규칙도 검토 대상입니다.
Defender XDR의 자동 공격 차단 기능과 Sentinel 헌팅 쿼리를 함께 사용하면 랜섬웨어 배포 전 단계에서 조사 시간을 벌 수 있습니다.
조직이 이번 주에 점검할 체크리스트
첫째, 원격 관리 도구의 허용 목록과 설치 주체를 최신 상태로 맞춥니다. 둘째, 관리자 계정의 최근 RDP·PsExec·SMB 원격 실행을 검토합니다.
셋째, Defender 제외 경로와 실시간 보호 변경 이벤트를 확인합니다. 넷째, Rclone·s5cmd 등 클라우드 전송 도구가 어떤 계정과 버킷을 사용했는지 조사합니다.
다섯째, 의심 계정의 자격 증명과 세션을 즉시 교체하고, 백업이 온라인 공격 경로와 분리되어 있는지 확인합니다.
사용자와 업계에 미치는 영향
Storm-2570 사례의 중요한 교훈은 랜섬웨어 제품명이 아니라 공격자의 반복 행동을 탐지 기준으로 삼아야 한다는 점입니다. 정상 도구를 악용하는 공격에서는 단일 경보보다 원격 관리·자격 증명 접근·보안 기능 변경·자료 반출의 시간적 연결이 더 강한 신호가 될 수 있습니다.
확인할 점
공격자 분류와 국가·산업별 침해 범위는 Microsoft Threat Intelligence가 조사한 사례와 관측에 기반합니다. 같은 도구가 정상적인 IT 운영에도 사용되므로 도구 이름만으로 침해를 확정할 수 없습니다.
Defender·Sentinel 기능과 탐지 규칙의 이름 및 제공 범위는 라이선스와 구성에 따라 다르며, 실제 적용 전 호환성과 오탐 영향을 검토해야 합니다.
출처
함께 읽을 글
'수수께끼연구소' 카테고리의 다른 글
| AI가 조율한 클라우드 파괴 공격: Storm-3168이 남긴 경고 (0) | 2026.09.26 |
|---|---|
| AWS EventBridge, 여러 계정을 하나의 이벤트 버스로 묶는다 (0) | 2026.09.25 |
| 구글 워크스페이스, 관리자 권한을 ‘기간 한정’으로 부여한다 (0) | 2026.09.24 |
| 개발자 1,039명이 말한 ‘효율적인 소프트웨어’의 조건 (0) | 2026.09.24 |
| TLS 연결이 한 번 더 왕복하는 이유: Cloudflare의 자동 키 교환 (0) | 2026.09.23 |